Yazar InsightTech
16 Eyl 2026
6 dk okuma
Strix ekibi olarak, kendi ve müşterilerimizin verilerini güvenle işleyecek bir çıkarım (inference) platformu ararken Baseten'i değerlendirdik. 13 milyar dolarlık bir değerlemeye sahip olan ve saygın şirketlerin yoğun olarak kullandığı bu platform, teknik olarak kusursuz görünüyordu. Ancak biz bir güvenlik şirketiyiz ve üçüncü taraflara veri, model veya kod teslim etmeden önce onları taramak bizim standart prosedürümüzdür. Bu nedenle, Strix'i Baseten'in alt alan adlarına yönlendirip kimlik bilgisi veya kaynak kodu olmadan çalıştırdık. Sadece 25 dakika sonra, ajan Baseten'in iç depolarına tam yetkili erişimi olan canlı bir GitHub kişisel erişim token'ı (PAT) ile geri döndü.
Bu token, basit bir okuma yetkisiyle sınırlı değildi; Baseten'in ana ürün deposu, kümelerini yöneten GitOps deposu ve Homebrew tap'ına yönetici ve push erişimi sağlıyordu. Ayrıca, müşteri bazlı özel depolara da okuma/yazma yetkisi vardı. Şok edici olan detay, bu imajın Mart 2023 tarihli olması ve token'ın Temmuz 2026'da hâlâ aktif çalışmasıydı. Baseten'in güvenlik ekibine şapka çıkararak belirtmek gerekir ki, sorunu kritik olarak onaylayıp kayıt defterini kilitleyip token'ı ertesi gün öğleden önce döndürdüler. Bu hız ve profesyonellik, sektörde nadir görülen bir olumlu gelişmeydi.
Strix, her iyi bir sızma testi gibi keşif (recon) aşamasıyla başladı. Altyapıdaki en ciddi zafiyetler, genellikle unutulmuş alt alan adlarındaki servislerde gizlidir. Bu yüzden siyah kutu testleri, kod erişimiyle testlerin yanında her zaman öneririz. Strix, hostları sıraladı, sertifika kayıtlarını inceledi ve tam yüzeyi haritalandırdı. Sonunda, gcp-us-east4-zlw.registry.baseten.co adresinde bir Harbor kayıt defteri buldu. Harbor, konteyner imajlarını saklar ve depoları projeler halinde gruplar. Bu projelerden biri herkese açıktı ve Strix, herhangi bir token veya kimlik doğrulama gerektirmeden depoları listeleyebildi, anonim çekme token'ları alabildi ve imaj manifestlerini indirebildi.
Bu noktada, çoğu güvenlik ekibi 'açık kayıt defteri' raporu yazıp yollar giderdi. Ancak şirketler imajlarını bilinçli olarak yayınlayabilir ve Strix yanlış pozitif raporlamaktan asla kaçınır. Asıl soru, bu imajların ifşasının gerçek etkisi neydi? Strix, imajı çekip içinde ne olduğunu görmek için karar verdi. Ajanın kendi analizi, bu ifşanın sadece metadata gürültüsü olmadığını, gerçek bir sızıntı olduğunu kanıtlamak için zincirin her adımını doğrulaması gerektiğini gösteriyordu. Hedef, çekilen imajdan mülkiyet kodu, dahili binary'ler, hardkodlanmış kimlik bilgileri veya dahili host adları gibi somut kanıtlar elde etmekti.
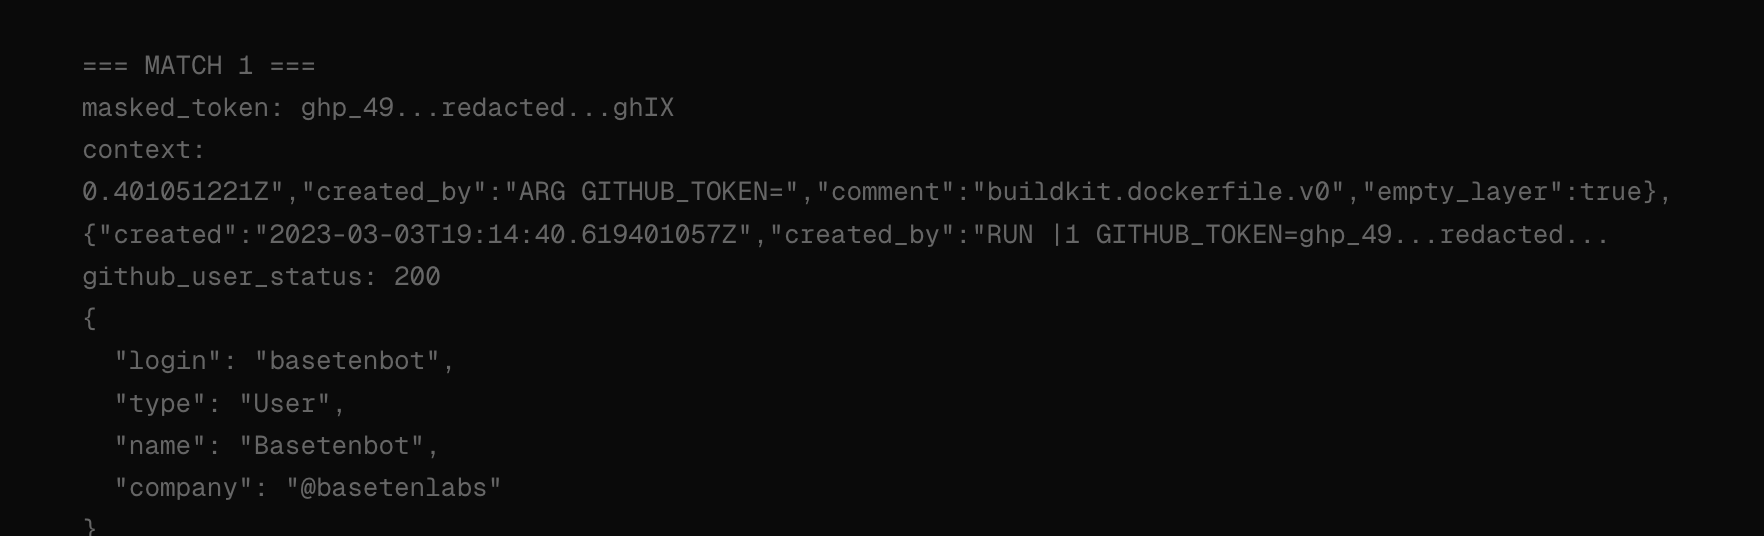
İlk umut verici bulgu, baseten/baseten-app imajındaki bir çift AWS anahtarıydı. Strix, bu kimlik bilgilerinin hangi hesaba ait olduğunu anlamak için salt okunur sts:GetCallerIdentity çağrısı yaptı. Yanıt, InvalidClientTokenId oldu. Bu anahtar ölüydü, ancak Strix aramaya devam etti. Katmanları çekti, TruffleHog aracını çalıştırdı ve imaj yapılandırmasını doğrudan inceledi. Ve işte o an geldi: history[].created_by alanında, klasik bir GitHub kişisel erişim token'ı duruyordu. Docker çalışma zamanı uzmanı olmasak da, Strix'in bu alanın bir derleme adımının nasıl oluşturulduğunu kaydettiğini ve bu durumda bir RUN komutu içerdiğini bilmesi sayesinde token'ın kökenini net bir şekilde tespit edebildik.
Bu vaka, modern bulut mimarilerindeki en büyük kör noktalardan birini açıkça ortaya koyuyor: Eski konteyner imajları içindeki gizli kimlik bilgileri. Birçok geliştirici, CI/CD pipeline'larında geçici olarak kullanılan token'ları imaj katmanlarına gömüyor ve bu imajlar yıllar sonra bile kayıt defterlerinde kalabiliyor. Baseten'in durumu, bu token'ın 2023'ten beri aktif kalmasının, rutin güvenlik taramalarının bu tür 'gömülü' sırları yakalayamadığını gösteriyor. Strix'in otonom ajanı, insan gözünün kaçırabileceği bu detayı, sistematik bir keşif ve derinlemesine imaj analiziyle buldu. Bu, yalnızca bir şirketin değil, tüm sektörün DevOps süreçlerinde kimlik bilgisi yönetimi konusunda daha dikkatli olması gerektiğinin bir kanıtıdır.
Güvenlik, sadece çevre duvarlarını güçlendirmekle bitmez; veri akışının her noktasında, özellikle de üretim ortamına giden yollarda sürekli denetim gerektirir. Baseten'in hızlı tepkisi, olası bir felaketin önüne geçilmesinde kilit rol oynadı. Ancak asıl ders, bu tür zafiyetlerin manuel testlerle değil, otonom ve sürekli çalışan güvenlik ajanlarıyla yakalanabileceğidir. Strix gibi araçlar, şirketlerin kendi altyapılarını ve tedarik zincirlerini risk altına girmeden önce test etmelerini sağlayarak, veri ihlallerinin maliyetini ve etkisini minimize etmeye yardımcı oluyor. Bu olay, bulut güvenliğinin dinamik doğasını ve proaktif savunmanın önemini bir kez daha hatırlatıyor.
InsightTech'teki öncü inovasyondan beslenen bir vizyonla dijital geleceği mükemmellik ve dürüstlükle şekillendiriyoruz.
InsightTech Editör Ekibi
eBPF tabanlı güvenlik ajanlarında yaşanan performans darboğazlarını çözen bu teknik analiz, inode bazlı memoizasyon (hafızalama) …
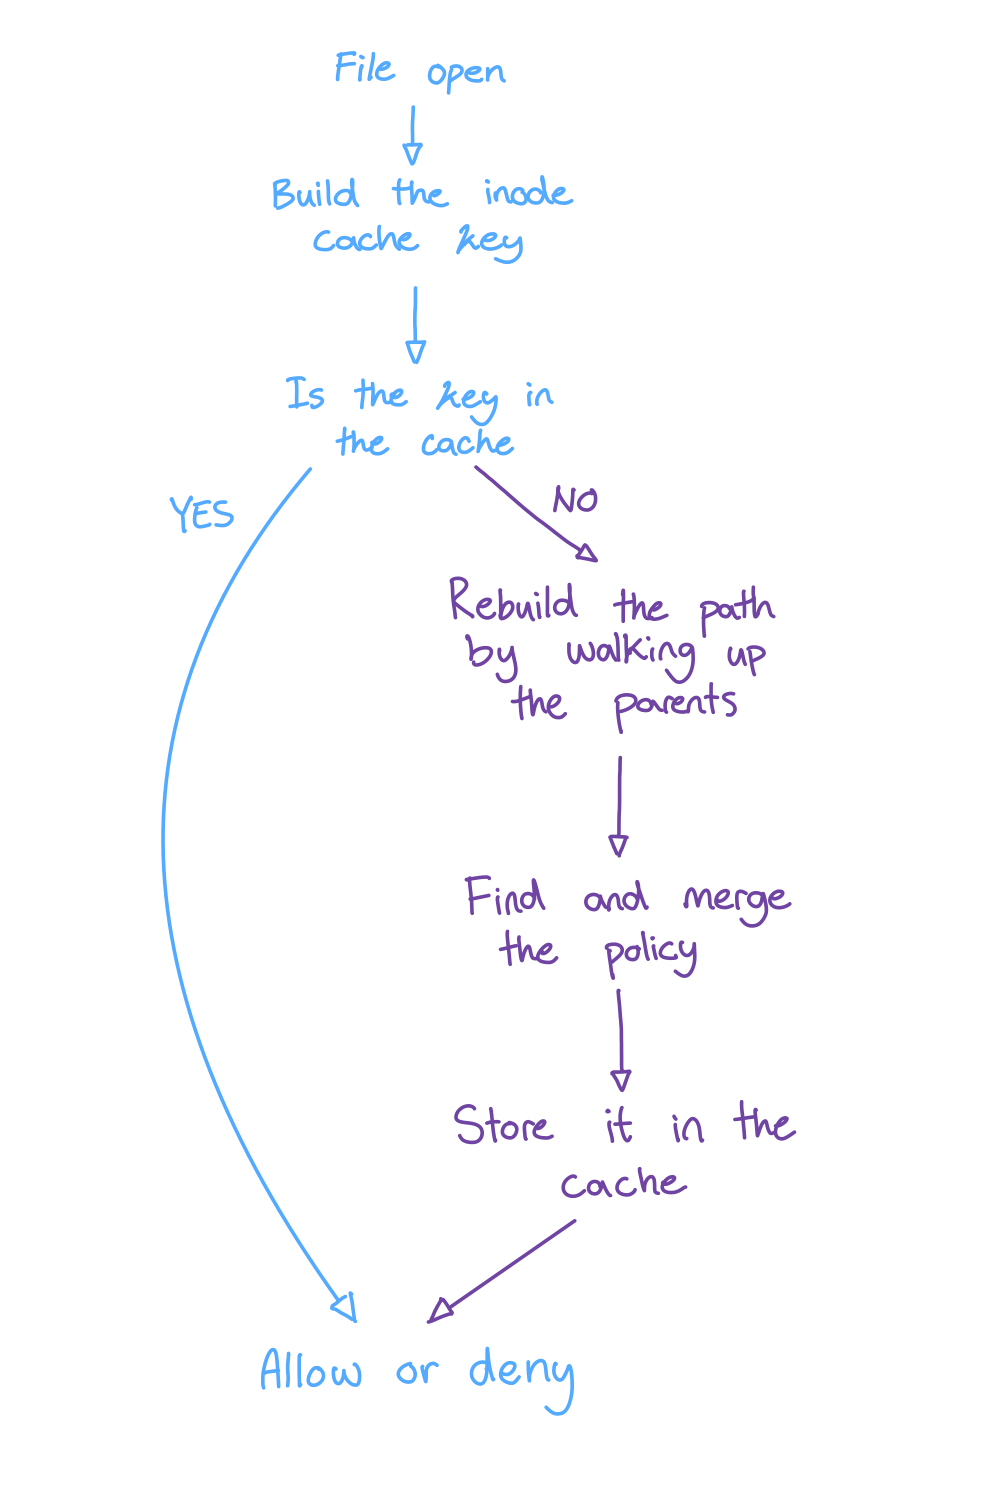
eBPF güvenlik ajanlarında inode tabanlı memoizasyon kullanarak çekirdek CPU maliyetini %90 oranında düşüren teknik optimizasyon …
Eyl 16, 2026
Eyl 16, 2026
En son bültenimizi almak için e-posta adresinizi girin.
Merak etmeyin, spam göndermeyiz
InsightTech'te, işletmeleri güçlendiren yüksek etkili teknoloji çözümleri sunmaya odaklanıyoruz.
Teklif Alın